Verbindliche Kreislaufklauseln in Software‑ und Hardwareverträgen sind kein nice‑to‑have mehr, sondern ein zentraler Hebel, um die ökologische Bilanz von Produkten und Dienstleistungen systematisch zu verbessern. Aus meiner Beratungspraxis weiß ich: Ohne klare Klauseln, nachvollziehbare Auditmechaniken und durchsetzbare Sanktionen bleibt vieles Absichtserklärung. In diesem Beitrag teile ich praktische Formulierungsansätze, Audit‑Designs und Sanktionsmodelle, die Sie sofort in Verträge einbauen können.
Warum Kreislaufklauseln notwendig sind
Viele Unternehmen kommunizieren Recycling, Reparierbarkeit oder Nutzung von recycelten Materialien – doch Transportketten, Software‑Lifecycle oder End‑of‑Life‑Prozesse sind oft nicht vertraglich verankert. Ich habe mehrfach erlebt, dass Lieferanten gute Absichten haben, aber mangels vertraglicher Vorgaben nicht die notwendigen Prozesse implementieren. Kreislaufklauseln schaffen Verbindlichkeit: sie definieren Ziele, Verantwortlichkeiten, Messgrößen und Konsequenzen.
Welche Elemente jede Kreislaufklausel enthalten sollte
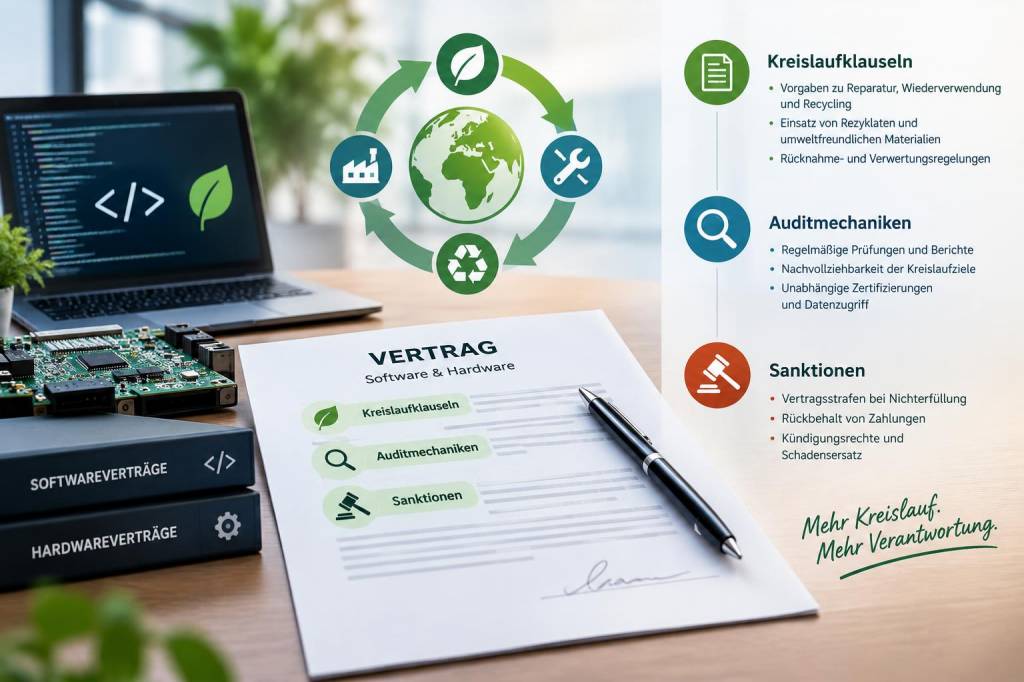
Eine wirksame Kreislaufklausel ist mehr als ein Satz. Sie ist ein Framework, das Anforderungen, Nachweisverfahren, Auditmechaniken, Eskalationspfade und Sanktionen verbindet. Im Kern sollten folgende Punkte enthalten sein:
Genaue Definitionen – Was bedeutet "recycelt", "reparierbar", "modular", "erneuerbar"? Vermeiden Sie vage Begriffe.Quantifizierte Ziele – z. B. "Mindestens 30 % Recyclingmaterial im Gehäuse bis 2026" oder "MTTR (Mean Time To Repair) < 48 Stunden".Verantwortlichkeiten – Wer trägt welche Kosten? Wer organisiert das Recycling? Wer hält die Dokumentation?Nachweis- und Reportingpflichten – Welche Dokumente regelmäßig eingereicht werden müssen (Materialzertifikate, Reparaturberichte, Retourenquoten).Auditrechte – Zugangsrechte zu Produktionsstätten, Lieferantennachweisen und IT‑Logs für Softwarelebenszyklen.Sanktionen & Anreize – abgestufte Maßnahmen von Nachbesserungsfristen bis zu Preisnachlässen oder Vertragsbeendigung.Beispielklauseln für Hardwareverträge
Hier ein paar konkrete Textbausteine, die ich häufig empfehle. Passen Sie sie an Ihr Risikoprofil an.
| Thema | Beispielklausel (Kurzform) |
| Materialzusammensetzung | "Der Lieferant stellt sicher, dass mindestens 25 % des Kunststoffanteils der gelieferten Geräte aus post‑consumer‑recyceltem Material besteht. Nachweise sind jährlich in Form eines Materialzertifikats vorzulegen." |
| Reparierbarkeit | "Die Geräte sind so zu gestalten, dass sie mit handelsüblichen Werkzeugen in weniger als 30 Minuten reparierbar sind. Ersatzteile sind mindestens 7 Jahre verfügbar." |
| Rücknahmesystem | "Der Lieferant implementiert ein kostenfreies Rücknahmesystem für End‑of‑Life‑Geräte inkl. Nachweis über Wiederverwendung/ Recyclingquoten pro Quartal." |
Beispielklauseln für Softwareverträge
Software hat eigene Kreislaufaspekte: Langlebigkeit, Security‑Updates, Energieeffizienz und Austauschbarkeit von Modulen. Einige Formulierungen:
Wartbarkeit & Supportlaufzeit – "Der Anbieter gewährleistet Sicherheits‑ und Funktionsupdates für die Standardlizenz mindestens 7 Jahre nach Lieferung."Portabilität & Datenexport – "Kundendaten sind in standardisierten Formaten (z. B. JSON, CSV) zu exportieren; Schnittstellendokumentation wird offen gelegt, damit bei Anbieterwechsel die Weiterverwendung der Software und Daten möglich ist."Ressourcenverbrauch – "Der Anbieter berichtet jährlich den durchschnittlichen Energieverbrauch pro Transaktion/Benutzer und verpflichtet sich, diesen um mindestens 15 % in drei Jahren zu reduzieren."Auditmechaniken: wie prüfen Sie die Einhaltung?
Ein Audit ist nur so gut wie die Datenbasis und die Zugriffsrechte. Ich empfehle eine Kombination aus Selbstberichten, Dokumentenprüfungen und vor Ort Audits.
Regelmäßiges Reporting – Quartalsberichte mit KPIs: Recyclingquote, Retourenrate, MTTR, verfügbare Ersatzteile, Patch‑Frequenz.Third‑Party‑Verifizierer – Unabhängige Prüfstellen (z. B. TÜV, SGS) für Materialzertifikate oder ISO‑Zertifizierungen.Vor‑Ort Audits – Recht im Vertrag verankern, dass stichprobenartige Inspektionen möglich sind, inkl. Zugang zu Produktionsstätten und relevanten Lieferanten.Remote‑Audits bei Software – Log‑Exporte, Code‑Reviews (bei sensiblen Szenarien), Penetrationstest‑Berichte und Nachweise über CI/CD‑Pipelines.Belegbasierte Stichproben – Beispiel: Randomisierte Auswahl von 10% ausgelieferter Geräte pro Quartal zur physikalischen Prüfung.Wie klare Sanktionen aussehen können
Strafen allein sind selten effektiv; eine abgestufte Systematik kombiniert Korrektur, Kompensation und schließlich rechtliche Schritte. Ich empfehle diese Staffelung:
1. Eskalation & Nachbesserung – Schriftliche Mängelrüge mit Frist zur Abstellung (z. B. 30–90 Tage).2. Finanzielle Kompensation – Preisnachlässe, Schadenersatz oder Bonus‑Malus‑Systeme: bei Nicht‑Erreichen einer Recyclingquote automatische Preisminderung von X%.3. Lieferstop & Ersatzlieferant – Wenn Nachbesserung fehlschlägt, Recht zur Bestellung bei Dritten auf Kosten des Lieferanten.4. Kündigungsrecht – Bei wiederholten Verstößen sog. "material breach" mit sofortiger Vertragsauflösung.Praktische Tipps für die Vertragsverhandlung
In Verhandlungen treffen technische Notwendigkeiten auf wirtschaftliche Interessen. Das sind meine Empfehlungen:
Starten Sie mit klaren KPIs – Ohne messbare Ziele verhandeln Sie nur Absichtsbekundungen.Nutzen Sie „SOWs“ und Annexes – Technische Anforderungen als Annex erlauben spätere Anpassungen ohne Hauptvertrag zu ändern.Verhandeln Sie Audit‑Rechte früh – Lieferanten sind oft offener, wenn Prüfintervalle und Scope klar definiert sind.Setzen Sie auf Anreize – Bonuszahlungen für Übererfüllung von Nachhaltigkeitszielen können Motivation schaffen.Testen Sie Stichproben – Pilotprojekte mit definierten KPIs vor großem Rollout reduzieren Risiko.Fallstricke, die Sie vermeiden sollten
Die häufigsten Fehler, die ich sehe:
Zu vage Formulierungen ohne Fristen oder KPIs.Fehlende Rechte für Audits oder zu enge Datenschutzvorbehalte, die Prüfungen blockieren.Keine abgestuften Sanktionen – entweder zu mild oder sofort drakonisch, beides kontraproduktiv.Unklare Verantwortungsaufteilung in der Lieferkette – Supplier of Record bleibt unklar.Ich habe erlebt, wie ein mittelständisches Unternehmen durch klare Kreislaufklauseln und ein einfaches, aber verlässliches Audit‑Schema eine Rücknahmequote von 60 % innerhalb von zwei Jahren erreicht hat. Entscheidend war: messbare Ziele, regelmäßiges Reporting und ein abgestuftes Sanktions‑/Anreizmodell. Solche Erfolge sind replizierbar, wenn Sie die richtigen Vertragsmechaniken implementieren.